CalyxOS auf dem Shift8(.1)

Ich bin am überlegen von Calyx auf Iode zu wechseln. Hauptsächlich wegen dem Iode Blocker. Hatte versucht mit Rethink DNS zu arbeiten, aber da bricht andauernd die Internet Verbindung ab. Mit dem Iode Blocker passt es scheinbar besser bei mir. Zusätzlich wäre es dann auch eine europäische Alternative
 
Was kann der Blocker mehr als die Firewall von CalyxOS? Verbindungen zu ganz bestimmten Servern unterbinden? Es gibt über rein lokales VPN die Möglichkeit das zu machen mit https://f-droid.org/packages/dnsfilter.android
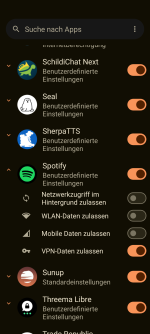
So weit ich das verstanden habe, arbeitet der Blocker auch mit Filterlisten. Bei der Calyx Firewall kann man "nur" regeln über welchen Weg die App ins Internet kommt. Das find ich schon super. Aber ich bin auch an mehr interessiert.
Ich hatte gehofft beim Sommerfest könnte man mal ein 8er mit Iode sehen, aber es waren nur andere OS zum testen da.
Für mich stellt sich nämlich noch die Frage ob es analog dem Arbeitsprofil von Calyx, auch etwas bei Iode gibt. Das Vertrauliche Profil von Android ist nicht annähernd so komfortabel, und ich möchte MicroG auf keinen Fall im normalen Profil nutzen.
Die App personalDNSfilter schau ich mir mal an. Ich komme nur immer gern ohne zusätzliche Apps aus.

Meine Frau meint, mir ist nur langweilig🤣
 
  • Haha
Reaktionen: tkopq
Die personalDNSfilter App nutzt auch die VPN Einstellung. Bei Rethink DNS konnte ich zumindest mein Proton WireGuard Profil importieren.
Proton würde ich schon gern erstmal weiter nutzen.
 
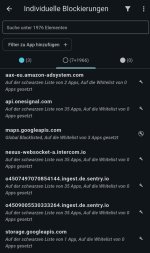
Bei iodé kannst du einzelne Empfänger blockieren, allgemein, oder für jede APP. Oder gesamt Netzzugang sperren.
Ich habe den premium account, da kann man nochmal mehr Vor-einstellen
 
IMG_20260824_134222.jpg
 

Anhänge

  • IMG_20260824_134222.jpg
    IMG_20260824_134222.jpg
    425 KB · Aufrufe: 50
Die Firewall von Calyx ist zwar auch eine gute Idee, aber so ein Filter fehlt mir da.
 

Anhänge

  • Screenshot_20260824-151351.png
    Screenshot_20260824-151351.png
    264,8 KB · Aufrufe: 55
Über microG kann man das Arbeitsprofil einrichten, HSB mich aber noch nicht wirklich damit beschäftigt was es beinhaltet. Von dem was ich kurz gelesen hatte gehe ich davon aus, dass ichvdort Apps betreiben kann, welche nicht immer aktiv sind.
Im vertraulichen Profil kannst du Apps vor dem Zugriff von Anderen verbergen.
 
Der neue Device Flasher von CalyxOS 8.0.0 verfügt jetz offenbar auch über eine Funktion die prüft ,ob das Schließen des Bootloader am Ende fehlerfrei funktionieren würde oder es durch die Rollback Protection zu Problemen kommen würde , relocked er nicht ,warnt oder bricht sogar komplett ab (was er genau macht ,habe ich noch nicht heraisgefunden)

Kann das hier schon jemand aus eigener Erfahrung bestätigen ?

Das würde doch das Risiko eines Bricks erheblich minimieren ,oder verstehe ich das falsch?
 
Zuletzt bearbeitet:
Ich habe den CalyxOS Support kontaktiert und gefragt ,warum die Support Frist für das Shift 8 so kurz angesetzt ist und immer nur ein Stück erweitert wird ,während sie für das FP 5 ( mit ja exakt dem gleichen SoC ) von Beginn an auf 2031 gesetzt wurde.

Diese Antwort habe ich gerade erhalten

"Hey there,

This is because unfortunately, Shiftphone 8 is still on the 5.4 kernel, which is very old by now. Hopefully Shift manages to update their kernel in a timely matter, but that is a whole process. Fairphone 5 also is, but they're already on the process to porting it to 6.12. Because of that, even though we'll try to support it for as long as possible, especially since we only recently added it, but whatever Google may start requiring in new Android versions, could start requiring more and more features from more up to date kernel versions. We already backport many features to 4.19 and 5.4 kernels in order to keep it up to date, but this increases every Android version and at a certain point it can become completely impractical."


Es liegt also einzig an der alten Kernel Version und ich meine aber hier irgendwo mitbekommen zu haben ,das Shift auch bereits daran arbeitet und bin daher erstmal beruhigt und hoffe die Aktualisierung des Kernels gelingt dem Shift Team auch bald.
 
  • Like
Reaktionen: tkopq und da_ni
Es liegt also einzig an der alten Kernel Version und ich meine aber hier irgendwo mitbekommen zu haben ,das Shift auch bereits daran arbeitet und bin daher erstmal beruhigt und hoffe die Aktualisierung des Kernels gelingt dem Shift Team auch bald.

Wie konkret daran momentan gearbeitet wird, ist unklar.

Die Aussage hier


gepaart mit


erweckt bei mir den Eindruck, dass da momentan noch gar nicht dran gearbeitet wird, weil der ungennante "Partner" noch nicht soweit ist und noch keine wie auch immer gearteten Verträge stehen.
 
  • Like
Reaktionen: Fenrir
Boah ,ich weiss ehrlich nicht wie ich das genau einordnen soll ,aber da die erste Aussage von Mai ist ,hoffe ich doch ,dass da schon Bewegung reingekommen ist. (So war mein Gedanke)
Die letzte Aussage von Oktober dämpft aber wirklich die Hoffnungen wieder.

Aber es wäre mittlerweile dann halt schon angebracht ,mal eine aktuelle Info zu verteilen oder vielleicht wenigstens die Aussage des Calyx Supports hier mal zu kommentieren. (Daraus lässt sich dann ja eventuell auch etwas schließen)

Edit:
Oder falls Shift sich ebenfalls bereits in dem Portierungs Prozess auf den 6.12 Kernel befindet ,könnte das ja einfach dem Calyx Team mitgeteilt werden ,dann würden sie den Support Zeitraum vielleicht auch großzügiger anpassen.
 
Zuletzt bearbeitet:
  • Like
Reaktionen: da_ni
CalyxOS 8.0.4.22 läuft ganz gut 👍

- Seedvault Backup Wiederherstellung ging besser als erwartet

- Threema Libre und Molly laufen auch
- eSim wurde problemlos erksnnt

Bisher lief alles besser als erwartet
 
  • Like
Reaktionen: tkopq und Shrike
Was ich noch ergänzend erwähnen möchte.
Bei mir war nach dem flashen, dem Re-Lock des Bootloaders ,dem Wizard und der Seedvault Wiederherstellung :

Die OEM Entsperrung und das USB Debugging in den Entwickleroption bereits wieder ausgeschalten.
(also ich musste da gar nichts mehr selbst ausschalten ,ausser die Entwickleroptionen selbst)
 
Ich möchte hier noch eine Info zum flashen von CalyxOS teilen ,denn sonst gehts es Euch wie mir und ihr müsst das Gerät ein zweites mal einrichten 😅

Beim Start des Device Flasher (Linux) muss das Entsperren des Bootloaders zweimal bestätigt, ausgeführt werden.
Es Wird der Bootloader dabei "normal" und "critical" entsperrt.

Am Ende des Flasher kommt noch die Aufforderung den Bootloader wieder zu sperren.

ABER VORSICHT :

Der Bootloader sperrt dabei nur "normal" und das System bootet dann sofort.
Eine zweite Aufforderung zum "critical Re-Lock" kommt nicht.
Es fällt auch in keiner Form auf - keine Meldung ,kein Fehler im Betrieb ,kein Funktionsverlust oder ähnliches.

Dadurch habe ich das vor lauter Freude über das gelungene Flashen komplett vergessen zu prüfen ,bevor ich das Handy eingerichtet habe.
(Auch Dev Check usw. melden "Bootloader gesperrt" usw.)
Und die OEM Entsperrung war nach dem Einrichtungs Wizard und der Seedvault Wiederherstellung bereits automatisch deaktiviert. So alles Supi - dachte ich 😉

In Folge einer Unterhaltung ,kam.es mir seltsam.vor, ich war dann unsicher und habe das Handy nochmal in den Fastboot Modus gestartet - das Handy mit dem.PC verbunden
und mit fastboot oem device-info den Status überprüft.

Der Bootloader war tatsächlich normal gesperrt
aber
Device critical unlocked: stand auf "true"

Ich habe ihn dann mit
fastboot flashing lock_critical (und der Bestätigung auf dem Gerät) gesperrt ,was aber natürlich zum Datenverlust und einer Neueinrichtung führt.


Bei mir war das jetzt kein großer Akt ,da Backups usw. ja vorhanden waren und ich ohnehin nicht viele Apps usw. auf dem Geräte Speicher habe.

Da es bei manchen aber bestimmt mehr Zeitaufwand ist - hier der Hinweis :

Prüft den Status des Bootloaders unbedingt vor der Einrichtung des Handys und Re - locked "critical" (wenn nötig) manuell.

- Ihr könnt das Gerät ja bis zum Wizard booten lassen um zu sehen das alles passt.
- dann aber erst ausschalten (20sec oder so warten) nochmal in den Fastboot Modus booten
- prüft den Status von " Device critical unlocked " und sperrt "critical" falls es noch auf "true" steht.

Das erspart Euch eine zweite Neu Einrichtung des Geräts😉


Edit: ANTWORT VOM CALYXOS SUPPORT (auf meine Mitteilung das am Ende critical locked nicht gemacht wird)

" Hey again,

This is intended. We have not found any security benefit by locking "critical". Instead, we found that the general lock already covers their partitions. It shouldn't hurt to do so for devices that have that option, but many devices already simplify it by only having the regular lock.

Regards, "

Es ist ihnen also bekannt ,aber sie haben darin keinen Sicherheitsnachteil gefunden.

Ich persönlich schließe aber Türen ,die ich selbst geöffnet habe ,hinter mir gerne wieder ,deshalb habe ich vorgeschlagen dass ,sie in der Installationsanleitung einfach einen Hinweis darauf einfügen könnten ,damit die Nutzer sofort bescheid wissen und dann selbst entscheiden können (bevor sie das System einrichten.)
 
Zuletzt bearbeitet:
  • Like
Reaktionen: daho86 und JueMei
ShiftOS-l telefoniert aber ab Werl noch mit Google. Da muss erst nachgeschärft werden.
Das tut im übrigen auch CalyxOS zumindest was
die Captivity Portal und NTP Server angeht.

Mehr dazu findet sichauf der CalyxOS Seite CalyxOS - Google Connections

Ich habe daher die Kuketz Anleitung zur Änderung der Server angewendet. (Die in deiner ausführlichen ShiftOS - L Anleitung, mein ich ,auch verlinkt ist)

Beim NTP bleibt abzuwarten ob die Änderung auch ein CalyxOS Update übersteht oder nicht (da gab es im Netz unterschiedliche Meinungen und Erfahrungen dazu)

Also wer es ändern möchte :

Ich hab es wie bei ShiftOS-L jetzt mal so gemacht (Linux PC) :

- USB Debugging aktiviert in den Entwickleroptionen aktiviert
- Handy mit dem PC vebunden und in der Konsole adb devices gecheckt

Captivity Portal Server ändern

adb shell 'settings put global captive_portal_http_url "http://captiveportal.kuketz.de"'
adb shell 'settings put global captive_portal_https_url "https://captiveportal.kuketz.de"'
adb shell 'settings put global captive_portal_fallback_url "http://captiveportal.kuketz.de"'
adb shell 'settings put global captive_portal_other_fallback_urls "http://captiveportal.kuketz.de"'

Verifiziert mit :

adb shell 'settings get global captive_portal_https_url'

NTP Server ändern

adb shell settings put global ntp_server de.pool.ntp.org

Verifizieren mit :

adb shell settings get global ntp_server
 
Zuletzt bearbeitet: